Microsoft Outlook Forensic Analysis
Kötü Amaçlı Faaliyetleri Tespit Etmeye Yönelik Teknikler ve Araçlar Microsoft Outlook, dünya çapında milyonlarca kişi tarafından kullanılan popüler bir…

Kötü Amaçlı Faaliyetleri Tespit Etmeye Yönelik Teknikler ve Araçlar
Microsoft Outlook, dünya çapında milyonlarca kişi tarafından kullanılan popüler bir e-posta istemcisidir. Ancak, hedef sistemlere erişim sağlamak ve hassas verileri çalmak isteyen saldırganlar için de sık kullanılan bir hedef haline gelmiştir. Bu makalede, adli bilişim uzmanlarının Outlook loglarını analiz etmesi, kötü amaçlı faaliyetleri tespit etmesi ve ilgili phishing (oltalama) saldırılarını incelemesi için kullanılabilecek çeşitli teknik ve araçları ele alacağız.
Outlook adli analiz araçları, adli bilişim uzmanlarının Outlook loglarını analiz etmek ve kötü amaçlı faaliyetleri tespit etmek için kullandığı yazılım programlarıdır. Bu araçlar, uzmanların güvenlik ihlallerini, phishing saldırılarını ve Microsoft Outlook kullanımıyla ilgili diğer kötü amaçlı faaliyetleri tespit etmesine ve incelemesine yardımcı olabilir.
En sık kullanılan Outlook adli analiz araçlarından bazıları şunlardır:
- Message Header Analyzer - Microsoft tarafından sunulan ücretsiz bir çevrimiçi araç olup, IP adresleri ve alan adları gibi bilgileri e-posta başlıklarından çıkarıp görüntüleyebilir.
- Outlook Rules Extractor - saldırganlar tarafından değiştirilmiş veya oluşturulmuş gizli Outlook kurallarını tespit etmek ve çıkarmak için tasarlanmış bir araç.
- Sysinternals Process Monitor - Outlook ile ilgili registry (kayıt defteri) faaliyetlerini izleyebilen, böylece uzmanların Windows registry’sinde yapılan şüpheli değişiklikleri tespit etmesine olanak tanıyan bir araç.
- IIS Log Parser - Outlook Web Access (OWA) için erişim loglarını analiz edebilen, uzmanların anormal faaliyet kalıplarını ve olası güvenlik ihlallerini tespit etmesine yardımcı olan bir araç.
- E-posta filtreleme araçları - kötü amaçlı e-postaları tespit edip karantinaya alabilen, phishing saldırıları ve diğer e-posta tabanlı tehditlerin riskini azaltan yazılım programları.
- Özel scriptler - uzmanlar, potansiyel tehditleri tespit etmek amacıyla e-posta başlıklarını, içeriklerini ve ilgili diğer verileri ayrıştırıp analiz etmek için kendi scriptlerini yazabilirler.
Adli bilişim uzmanları bu araçları kullanarak Outlook ile ilgili faaliyetler hakkında daha derin bir anlayış kazanabilir ve potansiyel tehditleri ciddi zarara yol açmadan önce tespit edebilir.
Outlook E-posta Başlıklarını Analiz Etme Teknikleri
E-posta başlıkları, adli bilişim uzmanlarının kötü amaçlı bir e-postanın kaynağını izlemesine yardımcı olabilecek değerli bilgiler içerir. E-posta başlıklarını analiz etmenin bir tekniği, IP adresleri ve alan adları gibi ilgili bilgileri çıkarıp görüntüleyebilen Message Header Analyzer aracını kullanmaktır. Bir diğer seçenek ise, e-postanın kaynağı ve potansiyel tehdidi hakkında daha derin bilgiler sağlayan, e-posta başlıklarını ayrıştırıp analiz eden özel scriptler yazmaktır.
E-posta başlıklarını analiz etmek, adli bilişim uzmanlarının Outlook’ta kötü amaçlı bir e-postanın kaynağını izlemek için kullandığı bir tekniktir. Bu amaçla kullanılabilecek araçlardan biri, IP adresleri ve alan adları gibi ilgili bilgileri çıkarıp görüntüleyebilen Message Header Analyzer’dır.
Message Header Analyzer’ı kullanmak için önce Outlook’ta şüpheli e-postayı açın ve “Message Options” (Mesaj Seçenekleri) düğmesine tıklayın. Bu, e-posta başlıklarını içeren bir iletişim kutusu açacaktır. Başlıklardaki tüm metni seçip panoya kopyalayın.
Ardından, Microsoft Message Header Analyzer web sitesine gidin ve kopyaladığınız başlıkları metin kutusuna yapıştırın. “Analyze Headers” (Başlıkları Analiz Et) düğmesine tıklayın; araç, e-postanın kaynağı ve potansiyel tehdidi hakkında bilgiler de dahil olmak üzere e-posta başlıklarının ayrıntılı bir analizini görüntüleyecektir.
E-posta başlıklarını analiz etmenin bir diğer seçeneği de, e-postanın kaynağı ve potansiyel tehdidi hakkında daha derin bilgiler sağlayan, e-posta başlıklarını ayrıştırıp analiz eden özel scriptler yazmaktır. Bu teknik, Python veya PowerShell gibi programlama dilleri hakkında bilgi sahibi olmayı ve SMTP gibi e-posta protokollerini anlamayı gerektirir.
Genel olarak, e-posta başlıklarını analiz etmek, adli bilişim uzmanlarının kötü amaçlı bir e-postanın kaynağını tespit edip kaynağına kadar izlemesi için önemli bir tekniktir. Message Header Analyzer gibi araçları veya özel scriptleri kullanarak uzmanlar, e-postanın potansiyel tehdidi hakkında değerli bilgiler edinebilir ve olası güvenlik risklerini azaltmak için uygun önlemleri alabilir.
Bu konu hakkında detaylı bilgiyi önceki makalemde bulabilirsiniz. :))
Gizli Outlook Kurallarının Tespit Edilmesi
Saldırganlar, kullanıcının haberi olmadan e-postaları otomatik olarak yönlendirmek veya başka kötü amaçlı işlemler gerçekleştirmek için gizli Outlook kurallarını kullanabilir. Bu gizli kuralları tespit etmek için adli bilişim uzmanları Outlook Rules Extractor gibi araçları kullanabilir. Bu araç, saldırganlar tarafından değiştirilmiş veya oluşturulmuş kuralları tespit edip çıkarabilir, böylece uzmanların bunları analiz edip uygun önlemleri almasını sağlar.
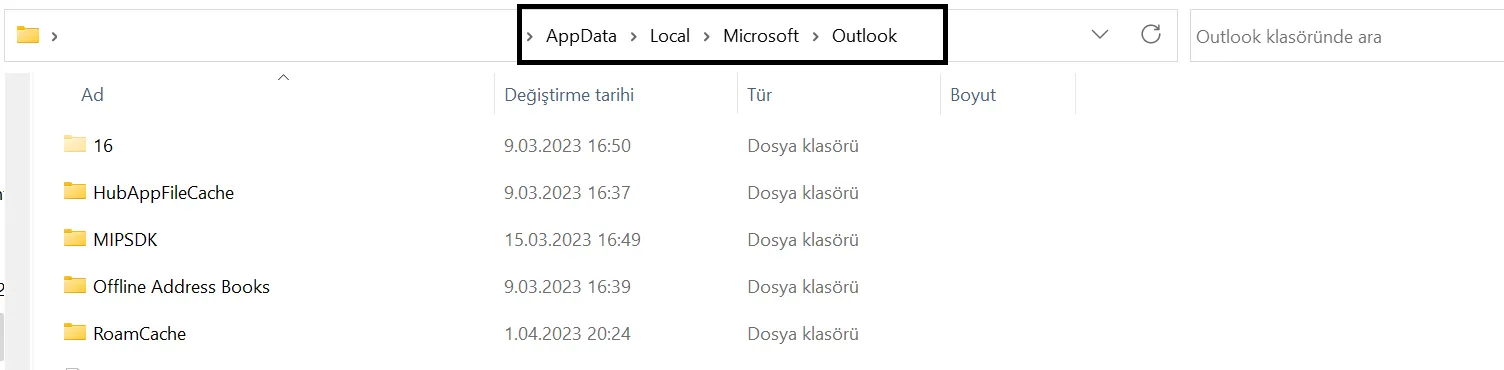
Adli Analiz için Windows Sisteminde Outlook Loglarının Nerede Bulunacağı
Windows sisteminde Outlook logları, Windows Event Log’da veya “C:\Users
Outlook ile İlgili Registry Değişikliklerinin Tespit Edilmesi
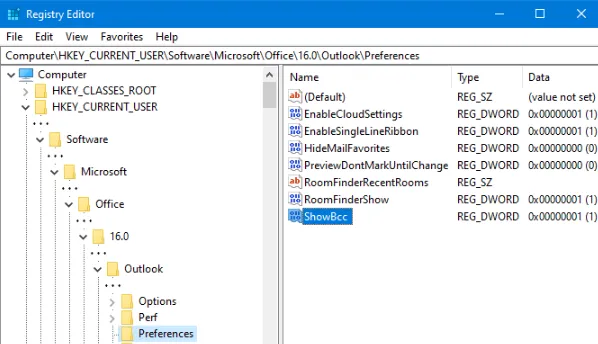
Saldırganlar, Outlook ayarlarını değiştirmek veya ek zararlı yazılım kurmak amacıyla Windows registry’sinde değişiklikler yapabilir. Bu değişiklikleri tespit etmek için adli bilişim uzmanları, Sysinternals Process Monitor gibi araçları kullanarak Outlook ile ilgili registry faaliyetlerini izleyebilir. Bu araç, registry değişiklikleri hakkında ayrıntılı bilgileri yakalayıp görüntüleyebilir, böylece uzmanların Outlook ile ilgili kötü amaçlı faaliyetleri analiz edip tespit etmesini sağlar.
Outlook Web Access Loglarının Analiz Edilmesi
Outlook Web Access (OWA) kullanan kuruluşlar, giriş saatleri ve IP adresleri gibi kullanıcı faaliyetleri hakkında bilgi içeren erişim logları tutabilir. OWA ile ilgili kötü amaçlı faaliyetleri tespit etmek için adli bilişim uzmanları, IIS Log Parser gibi araçları kullanarak bu logları analiz edebilir. Bu araç, uzmanların anormal faaliyet kalıplarını tespit etmesine ve potansiyel güvenlik ihlallerini bulmasına yardımcı olabilir.
Outlook Web Access (OWA) loglarını analiz etmek için adli bilişim uzmanları, IIS Log Parser gibi araçları kullanabilir. Bu araç, uzmanların anormal faaliyet kalıplarını tespit etmesine ve potansiyel güvenlik ihlallerini bulmasına yardımcı olabilir. İşte kullanım şekli:
IIS Log Parser aracını sisteminize kurun. Microsoft’un web sitesinden ücretsiz olarak indirilebilir.
OWA loglarının sunucu üzerinde bulunduğu yeri belirleyin. Logların konumu sunucu yapılandırmasına göre değişebilir, ancak genellikle Windows event log’larında ya da ayrı bir log dosyasında saklanır.
IIS Log Parser aracını açın ve uygun log dosyasını veya klasörünü seçin.
Arama sonuçlarını belirli tarih aralıklarına, IP adreslerine, kullanıcı adlarına ve diğer ilgili kriterlere göre daraltmak için aracın filtrelerini kullanın.
Aynı IP adresinden birden fazla başarısız giriş denemesi, olağandışı giriş saatleri veya sunucunun kısıtlı bölgelerine erişim girişimleri gibi anormal faaliyet kalıplarını tespit etmek için sonuçları analiz edin.
Potansiyel güvenlik ihlallerini araştırmak, saldırının kaynağını belirlemek ve uygun düzeltici önlemleri almak için toplanan bilgileri kullanın.
IIS Log Parser gibi araçları kullanarak, adli bilişim uzmanları büyük hacimli OWA loglarını hızlı ve verimli bir şekilde analiz ederek potansiyel güvenlik ihlallerini tespit edebilir ve kötü amaçlı faaliyetleri inceleyebilir.
Outlook ile İlgili Phishing Saldırılarının İncelenmesi 
Outlook kullanıcılarını hedef alan phishing saldırılarının incelenmesi, analiz edilmesi gereken e-posta hacminin fazlalığı nedeniyle zorlu olabilir. Bu tür saldırıları incelemenin bir tekniği, kötü amaçlı e-postaları tespit edip karantinaya alabilen e-posta filtreleme araçlarını kullanmaktır. Bir diğer seçenek ise, e-posta içeriğini analiz edip potansiyel phishing girişimlerini tespit edebilen özel scriptler yazmaktır. Bu teknik ve araçları kullanarak adli bilişim uzmanları, Outlook ile ilgili phishing saldırılarını ve diğer kötü amaçlı faaliyetleri tespit edip inceleyebilir.
Outlook ile ilgili phishing saldırılarını inceleyebilecek çeşitli güvenlik ürünleri bulunmaktadır. İşte bazı örnekler:
- E-posta filtreleme araçları: Bunlar, kötü amaçlı e-postaları tespit edip karantinaya almak için makine öğrenimi algoritmaları ve diğer gelişmiş teknikleri kullanan ürünlerdir. Phishing girişimlerinin belirtilerini tespit etmek için e-postaların içeriğini, ekleri ve bağlantıları dahil olmak üzere analiz edebilirler. Bazı popüler e-posta filtreleme araçları arasında Proofpoint, Mimecast ve Barracuda bulunmaktadır.
- Security Information and Event Management (SIEM) sistemleri: Bunlar, e-posta logları, ağ logları ve endpoint logları dahil olmak üzere birden fazla kaynaktan güvenlikle ilgili verileri toplayıp analiz eden ürünlerdir. Anormal faaliyet kalıplarını tespit edebilir ve potansiyel güvenlik ihlalleri tespit edildiğinde uyarılar oluşturabilirler. Bazı popüler SIEM sistemleri arasında Splunk, LogRhythm ve IBM QRadar bulunmaktadır.
- Threat intelligence platformları: Bunlar, ortaya çıkan tehditleri tespit etmek ve güvenlik ekiplerine eyleme geçirilebilir istihbarat sağlamak amacıyla çeşitli kaynaklardan veri toplayıp analiz eden ürünlerdir. Potansiyel phishing saldırılarını tespit etmek için e-posta başlıklarını, alan adlarını ve diğer ihlal göstergelerini analiz edebilirler. Bazı popüler threat intelligence platformları arasında Recorded Future, ThreatConnect ve Anomali bulunmaktadır.
- Endpoint Detection and Response (EDR) sistemleri: Bunlar, masaüstü bilgisayarlar ve dizüstü bilgisayarlar gibi endpoint cihazlarını kötü amaçlı faaliyet belirtileri açısından izleyen ürünlerdir. Outlook’u giriş noktası olarak kullanan phishing girişimlerini tespit edebilir ve saldırının niteliği hakkında ayrıntılı bilgi sağlayabilirler. Bazı popüler EDR sistemleri arasında Carbon Black, CrowdStrike ve FireEye bulunmaktadır.
Bu ürünler, Outlook ile ilgili phishing saldırılarının e-posta başlıkları, içeriği, ekleri ve bağlantıları dahil olmak üzere çeşitli yönlerini analiz ederek çalışır. Kötü amaçlı faaliyet belirtilerini tespit etmek ve potansiyel tehditler tespit edildiğinde uyarılar oluşturmak için makine öğrenimi ve davranışsal analiz gibi gelişmiş teknikler kullanırlar. Ayrıca saldırının niteliği hakkında ayrıntılı bilgi sağlayabilir ve riski azaltmak için düzeltici adımlar önerebilirler. Bu güvenlik ürünlerini kullanarak kuruluşlar, kendilerini Outlook ile ilgili phishing saldırılarına ve diğer siber tehdit türlerine karşı daha iyi koruyabilir.
Sonuç
Outlook, hedef sistemlere erişim sağlamak ve hassas verileri çalmak isteyen saldırganlar tarafından sıkça hedef alınan, yaygın olarak kullanılan bir e-posta istemcisidir. Bu saldırıları tespit edip incelemek için adli bilişim uzmanlarının, Outlook loglarını analiz etme, kötü amaçlı faaliyetleri tespit etme ve ilgili phishing saldırılarını inceleme konusunda mevcut çeşitli teknik ve araçlar hakkında kapsamlı bir bilgiye sahip olması gerekir. Tetikte kalarak ve en iyi uygulamaları benimseyerek, kuruluşlar Outlook kullanan saldırganların oluşturduğu riskleri azaltabilir.”