Davranış Analizi: Görev Zamanlayıcı
Herkese merhaba, bu makalemde Windows Sistemlerinde kalıcılığı (persistence) sağlamak amacıyla oluşturulan Task Scheduler hakkında sizlere bilgi vereceğim. Haydi başlayalım. :)…

Herkese merhaba, bu makalemde Windows Sistemlerinde kalıcılığı (persistence) sağlamak amacıyla oluşturulan Task Scheduler hakkında sizlere bilgi vereceğim. Haydi başlayalım. :)
Scheduled Tasks (zamanlanmış görevler), tüm Windows işletim sistemlerinde mevcuttur. Kullanımı basittir ve çoğu kullanıcı, zamanlanmış görevlerin varlığından haberdar bile değildir. Bu nedenle saldırganlar için oldukça işe yarayan bir silahtır. Bu alanda çalışan çoğu kişi, işletim sistemi açılırken hangi uygulamaların normal, hangilerinin anormal olduğunu bilmemektedir.
Zamanlanmış Görev
Zamanlanmış görevler, bir görevin ya da işin periyodik olarak çalışmasını sağlar. Ya da belirli olaylar gerçekleştiğinde çalıştırılacak bir komut içeren program dosyalarıdır. Örneğin; “Bilgisayar her açıldığında çalıştır.” ya da “Her Pazartesi saat 8:00’de çalıştır.” Sistem yöneticileri gibi kullanıcılar, görevleri otomatik olarak oluşturup çalıştırmak için scheduled tasks’ı kullanır.
Hedef sistemde kalıcılığı (persistence) sağlamak, saldırganların en önemli hedefidir. Saldırganlar hedef sistemde kalıcılık sağlayamazlarsa, her seferinde ilk erişim taktiklerini tekrarlamak zorunda kalırlar. Saldırganlar, hedef sistemde kalıcılığı sağlamak için işletim sisteminin task scheduler aracını da kullanır.
Persistence
Persistence (kalıcılık), saldırganların hedef sistemlere olan erişimlerini sürdürmek için kullandıkları tekniklerdir. Bu bağlamda persistence, sistemlerdeki ilk erişim noktasını (foothold) korumak için gereken erişim ve yapılandırmayı kapsar.
Persistence tekniklerine bu bağlantıdan ATT&CK matrisi üzerinden ulaşabilirsiniz.
En bilinen persistence tekniklerinden biri, hedef kodu çalıştırmak üzere belirli bir zaman aralığında çalışacak bir scheduled task oluşturmaktır.
Örneğin, bir saldırgan grubu tarafından oluşturulan scheduled task’ı inceleyelim;
- schtasks /create /tn “persistenttask” /tr C:\Users\Public\example.exe /sc ONLOGON /ru “System”
/tn – Görev için bir isim belirtir.
/tr – Görevin çalıştıracağı programı veya komutu belirtir.
/sc – Zamanlama türünü belirtir.
/ru – Görevi belirtilen kullanıcı hesabının izinleriyle çalıştırır.
Windows’ta Task Scheduler Oluşturma
Bir task scheduler oluşturmak için şunları yapacağım:
- İlk olarak, bilgisayar açıldığında otomatik olarak başlamasını istediğim bir servis belirteceğim.
- Ardından basit bir Batch script yazacağım.
- Son olarak, işlemi Scheduled Task aracılığıyla otomatik olarak başlatacağım.
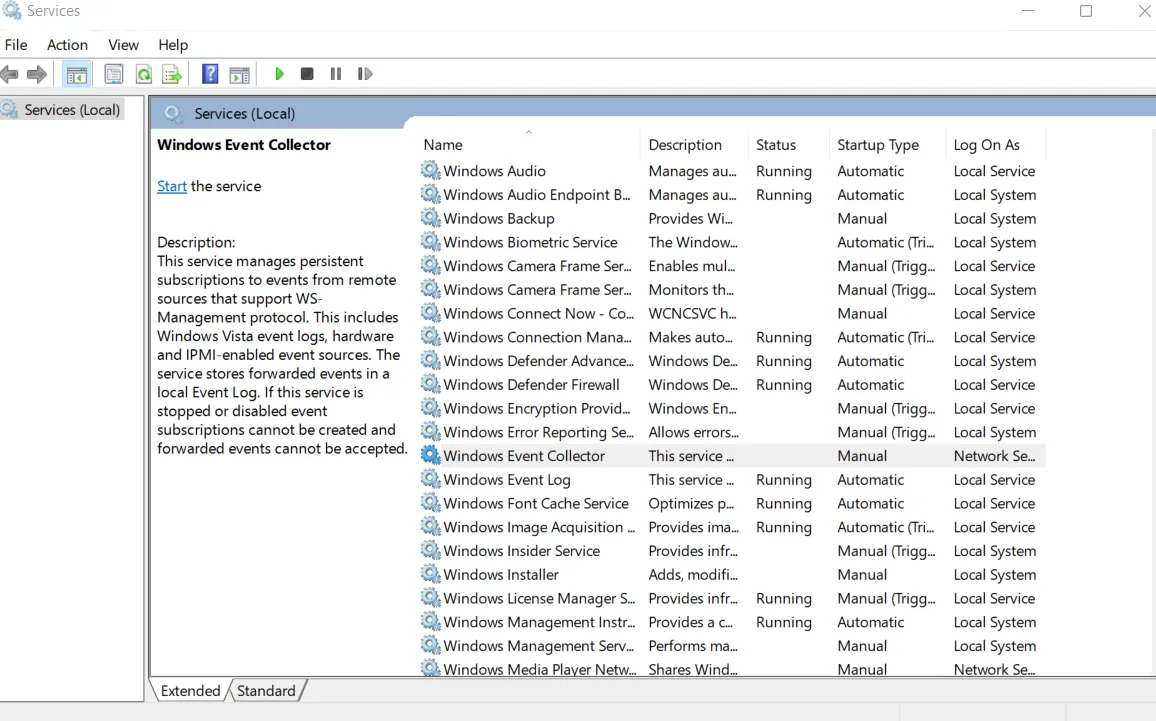
Şimdi servisimi belirtmek için “Services” (Servisler) sekmesine gidiyorum. Burada “Windows Event Collector” servisimi belirtiyorum. Seçtiğim servisin otomatik olarak başlamadığını tespit ediyorum. Bu servisi seçmemin sebebi de bu.
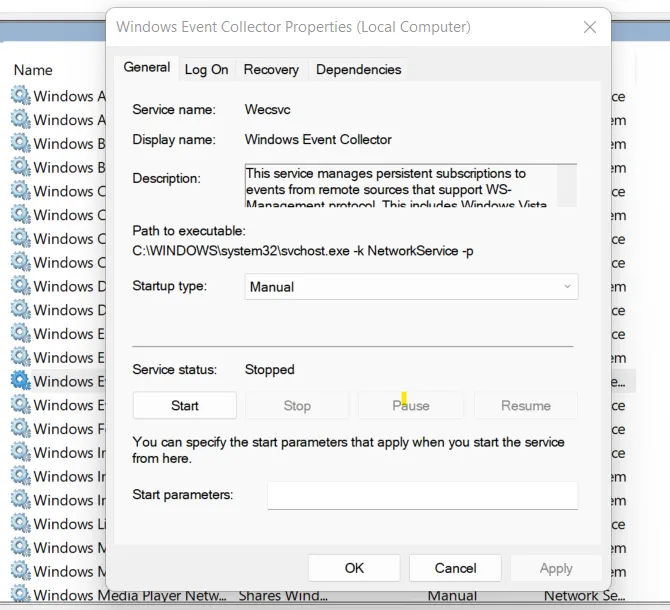
Aynı zamanda, seçtiğim servisin durumunun “stop” (durdurulmuş) olduğunu görüyorum.
Servisimizi ayarladık ve ilk adımı tamamladık. Şimdi basit bir Batch script yazmaya başlayabiliriz.
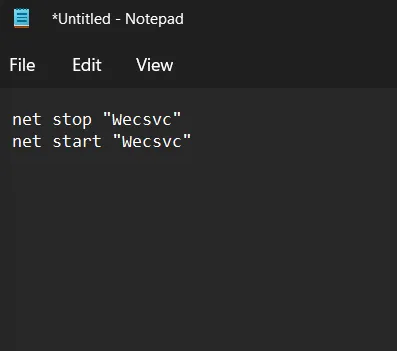
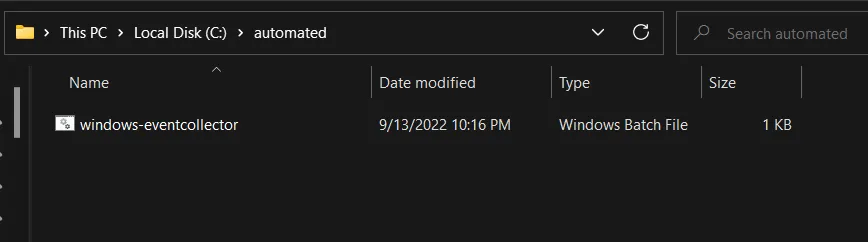
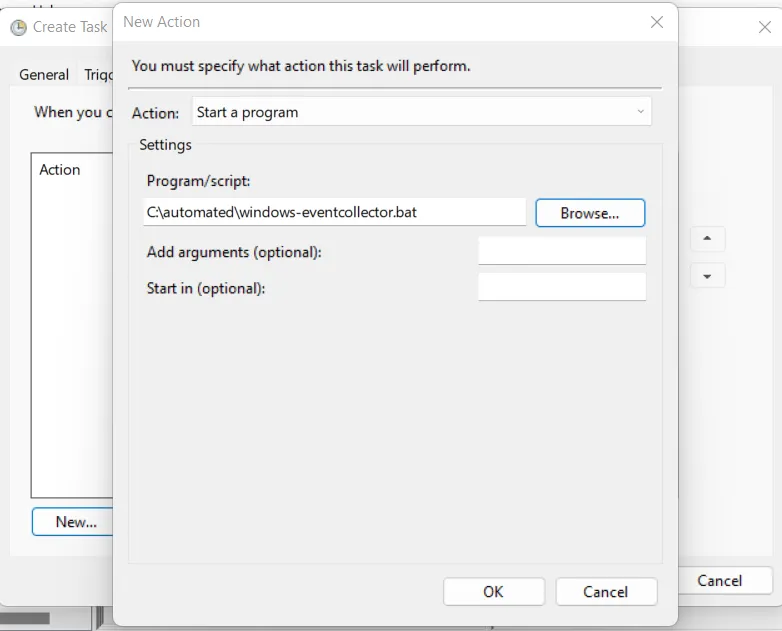
Şimdi önce servisi durduruyorum, ardından batch script ile başlatıyorum. Daha sonra yazdığım scripti “.bat” uzantısıyla otomasyon klasörüne kaydediyorum.
Ve şimdi Task Scheduler arayüzüne geliyoruz. Burada “sağ tık - yeni görev” diyerek yeni bir görev oluşturuyoruz.
Zamanlanmış görevleri kapsayan Event ID’ler:
- Event ID 4698 – A scheduled task was created: Bu olay, her yeni bir scheduled task oluşturulduğunda üretilir.
- Event ID 4699 – A scheduled task was deleted: Bu olay, bir scheduled task her silindiğinde üretilir.
- Event ID 4700 – A scheduled task was enabled: Bu olay, bir scheduled task her etkinleştirildiğinde üretilir.
- Event ID 4701 – A scheduled task was disabled: Bu olay, bir scheduled task her devre dışı bırakıldığında üretilir.
- Event ID 4702 – A scheduled task was updated: Bu olay, bir scheduled task her güncellendiğinde/değiştirildiğinde üretilir.
- Event ID 4688 – A new process has been created: Bu olay, her yeni bir process başladığında üretilir.
- Event ID 5145 – A network share object was checked to see whether client can be granted desired access: Bu olay, bir network share nesnesine (dosya veya klasör) her erişildiğinde üretilir.